WhatsApp Punya Enkripsi Ketat, Bisakah Ditembus Teknologi Sadap LIMS? Ini Kata Ahli
Keboncinta.com — Mencuatnya kasus dugaan penyadapan ilegal terhadap nomor telepon Presiden Prabowo Subianto melalui sistem Lawful Interception Management System (LIMS) memicu kekhawatiran luas di tengah masyarakat mengenai privasi ruang digital. Mengingat sebagian besar komunikasi harian masyarakat dan pejabat publik kini beralih ke layanan pesan instan, muncul satu pertanyaan besar: apakah teknologi LIMS sanggup membaca isi pesan teks maupun mendengarkan panggilan suara di aplikasi WhatsApp?
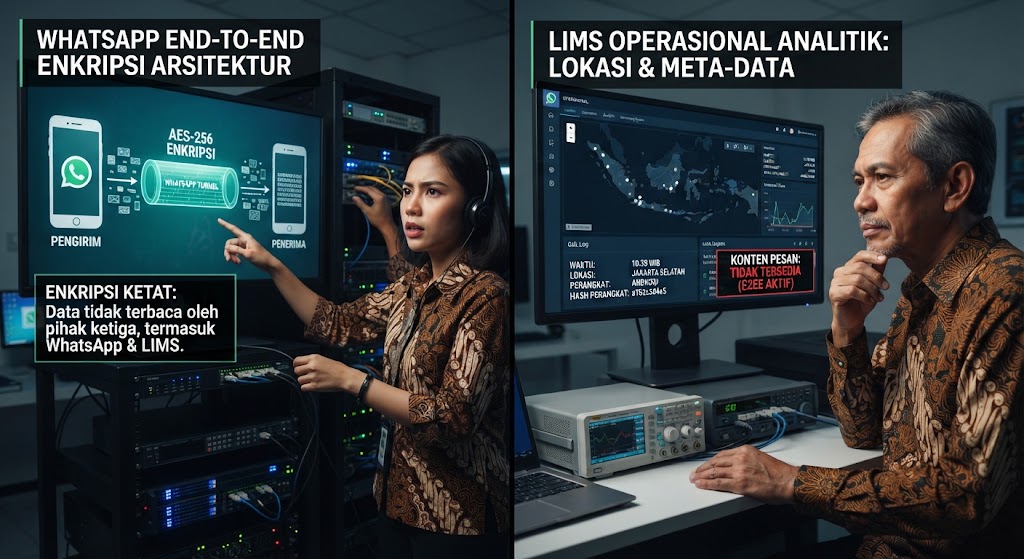
Menanggapi keraguan tersebut, pakar keamanan siber dari Vaksincom, Alfons Tanujaya, menegaskan bahwa LIMS secara teknis tidak dapat mengakses substansi percakapan di dalam WhatsApp. Kepada detikINET pada Rabu (4/11/2026), Alfons menjelaskan bahwa ketahanan WhatsApp terhadap penyadapan jaringan terletak pada sistem keamanan enkripsi ujung-ke-ujung (end-to-end encryption) yang telah aktif secara bawaan (default).
Baca Juga: Bukan Sadap Biasa, Begini Cara Kerja Sistem LIMS yang Diduga Incar Ponsel Prabowo
Mengapa LIMS Tidak Bisa Membaca Isi Chat dan Panggilan WhatsApp?
Dalam arsitektur telekomunikasi modern, penyadapan berbasis jaringan hanya mampu membaca lalu lintas data yang dikirimkan secara terbuka tanpa pengacakan kriptografi. Pada aplikasi milik Meta seperti WhatsApp, seluruh pesan teks, dokumen, hingga panggilan suara maupun video telah dikunci menggunakan enkripsi end-to-end sejak pertama kali dikirimkan.
Mekanisme enkripsi ini memastikan bahwa kunci pembuka pesan hanya berada di perangkat pengirim dan perangkat penerima. Operator telekomunikasi yang bertugas menyalurkan lalu lintas internet pengguna sekalipun hanya melihat deretan kode acak yang tidak dapat diterjemahkan. Oleh sebab itu, selama komunikasi berjalan dalam kondisi perangkat yang normal dan terlindungi enkripsi, server LIMS yang terhubung ke operator seluler tidak akan bisa mengintip isi percakapan maupun merekam suara panggilan WhatsApp.
Jenis Komunikasi yang Bisa Diakses Melalui Jaringan LIMS
Untuk memahami batasan kemampuan sistem ini, perlu ditekankan bahwa LIMS bukanlah perangkat lunak mata-mata (spyware), melainkan antarmuka resmi yang menghubungkan otoritas penegak hukum secara langsung dengan infrastruktur jaringan milik operator telekomunikasi. Karena beroperasi di sisi jaringan tanpa perlu menginstal aplikasi apa pun di ponsel target, jangkauan sadapan LIMS berfokus pada layanan seluler konvensional yang tidak terenkripsi.
Beberapa jenis data komunikasi yang dapat diekstraksi secara utuh melalui intersepsi jaringan LIMS meliputi:
- Panggilan Telepon Seluler Reguler: Percakapan suara yang menggunakan jaringan seluler biasa (non-internet) dapat direkam dan didengarkan secara langsung melalui fasilitas intersepsi operator.
- Pesan Singkat (SMS): Berbeda dengan aplikasi pesan instan modern, layanan SMS standar tidak dilengkapi perlindungan enkripsi end-to-end. Alhasil, isi teks SMS dapat terbaca sepenuhnya, lengkap dengan rincian waktu pengiriman, nomor tujuan, hingga status keterkiriman pesan.
- Estimasi Lokasi Berbasis BTS: Infrastruktur jaringan memungkinkan sistem melacak posisi geografis perangkat target berdasarkan titik menara pemancar atau Base Transceiver Station (BTS) yang sedang terhubung dengan ponsel tersebut.
Ancaman Tersembunyi di Balik Enkripsi: Risiko Kebocoran Metadata
Meskipun isi obrolan WhatsApp aman dari jangkauan LIMS, bukan berarti pengguna terbebas sepenuhnya dari pengintaian. Alfons mengingatkan bahwa intersepsi pada level jaringan operator tetap mampu mengumpulkan informasi aktivitas komunikasi yang dikenal sebagai metadata.
Dalam operasi intelijen dan penyelidikan jangka panjang, metadata memiliki nilai strategis yang tidak kalah krusial dibandingkan isi pesan itu sendiri. Melalui pemantauan lalu lintas jaringan, pihak penyadap dapat menghimpun sejumlah parameter berikut:
- Waktu dan jam pasti ketika perangkat terhubung ke layanan komunikasi.
- Alamat Internet Protocol (IP) yang digunakan oleh perangkat target.
- Durasi koneksi serta seberapa sering target mengakses layanan tertentu.
- Pergerakan lokasi perangkat berdasarkan perpindahan koneksi antar-menara BTS.
Kendati demikian, penyadapan di tingkat operator tidak serta-merta membongkar identitas lawan bicara di WhatsApp, rincian diskusi di dalam grup, ataupun aktivitas spesifik di dalam aplikasi. Ketersediaan informasi tersebut sangat bergantung pada kedalaman akses dan sumber data yang dikuasai penyadap. Namun, apabila pola metadata ini dikumpulkan dan dianalisis secara terus-menerus dalam rentang waktu panjang, pihak pemantau tetap dapat menyusun profil kebiasaan serta memetakan aktivitas sasaran dengan sangat akurat.
Perbedaan Penyadapan Jaringan (LIMS) vs Serangan Spyware (Pegasus)
Penting bagi publik untuk membedakan antara penyadapan infrastruktur jaringan seperti LIMS dengan serangan spyware canggih seperti Pegasus. Keduanya memiliki cara kerja, tingkat intrusi, serta profil risiko yang sangat berbeda.
Jika LIMS hanya memantau lalu lintas data yang melewati pipa jaringan operator seluler, spyware seperti Pegasus bekerja dengan cara mengeksploitasi celah keamanan (vulnerability) pada sistem operasi atau aplikasi guna menyusup langsung ke dalam perangkat korban.
Apabila sebuah ponsel sudah berhasil terinfeksi spyware, perlindungan enkripsi end-to-end pada WhatsApp menjadi tidak relevan lagi. Peretas tidak perlu bersusah payah memecahkan algoritma enkripsi di jaringan, melainkan cukup mencuri data langsung dari hulu perangkat—misalnya dengan merekam ketukan papan ketik (keylogger) sebelum pesan dienkripsi, atau menangkap tampilan layar setelah pesan diterima dan didekripsi di ponsel korban.
Baca Juga: WhatsApp Uji Fitur Anti-AI, Chat Sensitif Kini Bisa Dibatasi di HP Utama
Perbandingan Keamanan Aplikasi Pesan dan Evaluasi Kasus LIMS
Sebagai langkah mitigasi terhadap risiko penyadapan jaringan, pakar keamanan siber sangat menyarankan masyarakat untuk mengandalkan platform komunikasi yang telah menerapkan enkripsi end-to-end secara otomatis, seperti WhatsApp dan Signal.
Untuk pengguna aplikasi Telegram, diperlukan kewaspadaan ekstra. Pasalnya, ruang obrolan reguler di Telegram belum menerapkan enkripsi end-to-end secara bawaan. Pengguna Telegram wajib mengaktifkan fitur Secret Chat secara manual apabila menginginkan tingkat perlindungan setara WhatsApp dan Signal.
Kembali pada konteks kasus dugaan penyadapan terhadap Presiden Prabowo Subianto, hingga kini belum terdapat rincian resmi dari penyidik mengenai instrumen komunikasi apa saja yang berhasil diakses melalui server LIMS. Mengingat keterbatasan teknis LIMS terhadap lalu lintas terenkripsi, penyalahgunaan sistem tersebut tidak dapat langsung disimpulkan sebagai keberhasilan menyadap isi percakapan WhatsApp. Pada akhirnya, keamanan komunikasi digital menuntut perlindungan berlapis yang menggabungkan pemakaian aplikasi berenkripsi kuat dengan kedisiplinan menjaga keamanan perangkat dari ancaman spyware.
Tags:
Teknologi LIMS Keamanan WhatsApp Enkripsi End-to-EndKomentar Pengguna
🔥 Berita Terpopuler
Berita paling banyak dibaca dalam 7 hari terakhir
Cara Cek Bantuan Papan Interaktif Digital 2026 untuk PAUD dan SD,...
Rangkuman Materi TKA 2026 Mapel Ekonomi SMA dan Kisi-Kisi yang Pe...
Jadwal Lengkap PPG Daljab Kemenag 2026 hingga Februari 2027, Cek...
Amalan Mustajab: Sholawat Munjiyat 11 Kali untuk Memohon Pertolon...