Cara Melindungi Data Pembayaran Saat Browsing: Belajar dari Insiden Penyusupan Kode Hacker Pencuri Data Kartu dan Kripto
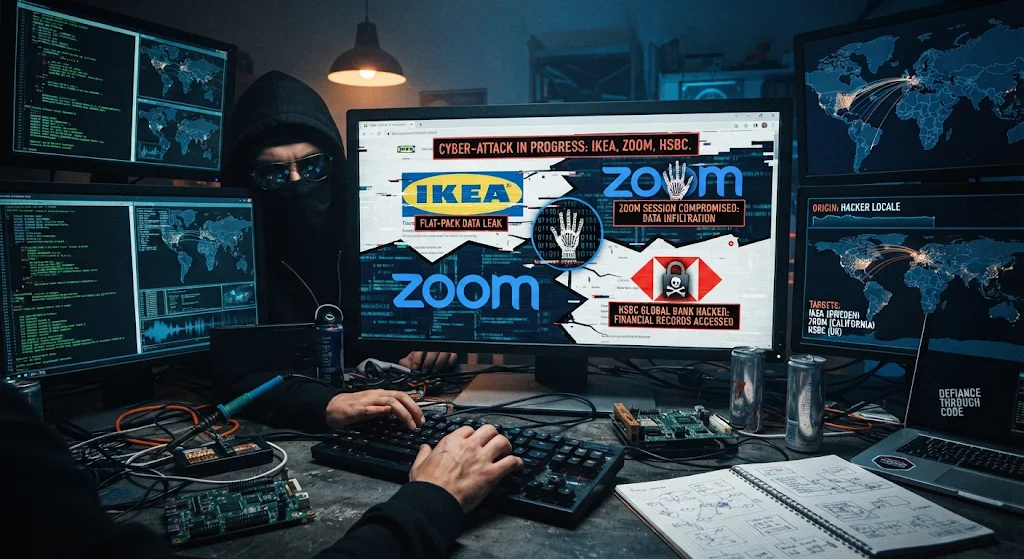
KebonCinta.com — Sejumlah situs perusahaan besar dunia, termasuk IKEA, Zoom, HSBC, Salesforce, Equifax, dan CNN, menjadi sasaran penyusupan kode JavaScript berbahaya. Serangan ini menargetkan pengunjung situs web dari 178 organisasi melalui platform optimasi website Optimizely.
Peneliti keamanan siber Scott Helme mengungkap bahwa pelaku memanfaatkan celah keamanan pada fitur Web Experimentation milik Optimizely. Melalui celah tersebut, penyerang menyisipkan JavaScript berbahaya ke dalam proyek situs web milik sejumlah pelanggan.
Laporan Reuters menyebutkan bahwa kode tersebut dirancang untuk mencuri informasi pembayaran, mengambil data pengunjung, serta menyebarkan eksploitasi yang menargetkan perangkat iPhone.
Baca Juga: Awas Diintai Hacker! Begini Cara Mencegah Kamera HP dan Laptop Disusupi Malware Camfecting
Hacker Manfaatkan Kerentanan Platform Optimizely
Optimizely merupakan platform yang digunakan perusahaan untuk mengoptimalkan pengalaman pengunjung situs web. Namun, kerentanan pada fitur Experimentation membuka peluang bagi pihak tidak berwenang untuk memasukkan kode berbahaya ke sejumlah proyek pelanggan.
Peneliti Scott Helme menemukan bahwa skrip tersebut tersebar melalui situs web milik 178 organisasi dari berbagai sektor. Perusahaan keamanan siber Hudson Rock juga menemukan bukti bahwa sejumlah situs terdampak sempat menyajikan kode berbahaya kepada pengunjung.
Serangan ini menunjukkan bahwa penyerang tidak harus membobol sistem utama setiap perusahaan secara langsung. Mereka dapat memanfaatkan kerentanan pada layanan pihak ketiga yang terintegrasi dengan situs web perusahaan.
Data Kartu Pembayaran hingga Dompet Kripto Jadi Target
Menurut temuan Helme, JavaScript berbahaya tersebut memiliki beberapa fungsi. Salah satunya berupaya mengganti alamat pembayaran mata uang kripto dengan alamat dompet digital milik penyerang.
Kode tersebut juga dirancang untuk mengambil informasi kartu pembayaran ketika pengunjung memasukkan nomor kartu ke formulir situs. Selain itu, skrip berupaya mencuri cookie dan mengambil tangkapan layar dari perangkat pengunjung.
Cookie dapat menyimpan informasi sesi pengguna. Jika berhasil dicuri dan disalahgunakan, informasi tersebut berpotensi membantu penyerang mengakses akun atau memanfaatkan sesi pengguna.
Serangan ini juga membawa kode eksploitasi yang menargetkan perangkat berbasis iOS, termasuk iPhone. Namun, keberhasilan eksploitasi terhadap setiap perangkat belum dapat dipastikan.
Apple Sebut Kerentanan iOS Telah Diperbaiki
Apple menyatakan bahwa kerentanan yang menjadi sasaran eksploitasi tersebut telah diperbaiki pada tahun sebelumnya. Pengguna yang menjalankan perangkat lunak versi terbaru seharusnya mendapatkan perlindungan terhadap upaya eksploitasi tersebut.
Meski begitu, pengguna tetap perlu memperbarui sistem operasi dan aplikasi secara berkala. Pembaruan keamanan membantu menutup celah yang dapat dimanfaatkan penyerang.
Optimizely Akui Insiden dan Perbaiki Kerentanan
Optimizely mengonfirmasi adanya insiden keamanan pada fitur Web Experimentation. Perusahaan menjelaskan bahwa pihak tidak berwenang mengeksploitasi kerentanan pada proses pendaftaran akun untuk menyisipkan JavaScript berbahaya ke proyek pelanggan.
Optimizely menyatakan telah menutup celah tersebut, menghapus kode berbahaya dari proyek yang terdampak, mengamankan akun pengguna terkait, serta menerapkan perlindungan tambahan.
Dalam pembaruan status pada 18 November 2026, Optimizely menyebut insiden tersebut hanya berdampak pada sebagian pelanggan Web Experimentation, yakni kurang dari lima persen. Perusahaan juga menyatakan tidak ada kode berbahaya yang tersisa di sistem mereka dan insiden tersebut bukan merupakan kebocoran kredensial pelanggan.
IKEA, Zoom, dan Perusahaan Lain Lakukan Investigasi
Sejumlah perusahaan yang terdampak mengambil langkah pencegahan setelah mengetahui penyusupan tersebut.
Salesforce menyatakan sedang menyelidiki perubahan skrip yang tidak sah dan telah menonaktifkan skrip dari Optimizely sebagai tindakan pencegahan.
Equifax menghentikan penggunaan platform tersebut dan menyatakan belum menemukan bukti bahwa sistemnya telah disusupi. IKEA juga melakukan penyelidikan untuk mengetahui kemungkinan dampak terhadap layanan digital dan pelanggannya.
Zoom mengonfirmasi telah mengetahui insiden keamanan tersebut. Perusahaan menonaktifkan Optimizely di lingkungan produksinya sebagai langkah pencegahan dan menyatakan belum menemukan dampak terhadap data pelanggan.
Sementara itu, HSBC menyatakan skrip tidak sah tersebut tidak aktif di situs webnya. CNN belum memberikan tanggapan saat dimintai komentar oleh Reuters.
Baca Juga: Awas! Jangan Asal Scan QR Code Jika Tidak Ingin Data Pribadi dan Rekening Dibobol Hacker
Serangan Ini Jadi Peringatan Risiko Keamanan Siber
Insiden Optimizely memperlihatkan risiko penggunaan perangkat lunak pihak ketiga yang terintegrasi dengan situs web perusahaan. Kerentanan pada satu platform dapat membuka peluang serangan terhadap banyak organisasi sekaligus.
Risiko tersebut semakin penting diperhatikan karena situs web perusahaan sering memuat skrip eksternal untuk analitik, personalisasi, pengujian, dan berbagai layanan digital lainnya.
Data Chainalysis yang dikutip dalam laporan tersebut mencatat pencurian aset kripto akibat peretasan telah mencapai lebih dari US$22,3 miliar sejak 2021.
Tags:
IKEA Zoom HSBC Hacker serangan siber Keamanan Siber Optimizely JavaScript berbahaya Iphone pencurian data pencurian kripto MalwareKomentar Pengguna
🔥 Berita Terpopuler
Berita paling banyak dibaca dalam 7 hari terakhir
Stok Melimpah tapi Sepi Peminat: Harga Bekas Fortuner dan Pajero...
Bingung Pilih Mobil Pertama? Simak 5 Tips Menentukan Kendaraan ya...
Cara Menyiapkan Dokumen RPL PPG Daljab Kemenag 2026, Lengkap deng...

Selain Pekerja, Ketua RT dan RW Juga Bisa Mendapat Bantuan Subsid...