Fakta di Balik Kasus Penyadapan: Benarkah Sistem LIMS yang Digunakan, Bukan Pegasus?
Bagaimana dengan Bantahan Polri pada 2023?
Pada Juni 2023, Jaring.id bersama konsorsium IndonesiaLeaks menerbitkan investigasi mengenai dugaan masuknya teknologi pengawasan asal Israel ke Indonesia.
Dalam wawancara yang dipublikasikan pada 6 Desember 2023, Kepala Divisi Teknologi Informasi dan Komunikasi Polri saat itu, Irjen Slamet Uliandi, membantah bahwa Polri menggunakan Pegasus.
Ia menyatakan bahwa Polri menggunakan sistem penyadapan yang mengikuti ketentuan hukum dan bukan produk Pegasus.
Namun, wawancara tersebut juga memuat pengakuan mengenai penggunaan teknologi penyadapan dengan metode zero-click. Hal ini menunjukkan bahwa istilah zero-click tidak selalu merujuk pada Pegasus.
Di sisi lain, investigasi IndonesiaLeaks mengangkat data pengadaan sistem penyusupan perangkat pada 2017 dan 2018 serta dugaan keterkaitannya dengan produk NSO Group.
Amnesty International kemudian mencatat temuan IndonesiaLeaks tersebut dalam laporannya pada 2024. Namun, Amnesty secara tegas menyatakan belum mengonfirmasi secara independen dugaan bahwa Polri dan BIN memiliki akses terhadap Pegasus. <Cite refs={["turn993012search0","turn993012search2","turn993012search4"]} />
Dengan demikian, terdapat dua hal yang harus dibedakan. Pertama, ada temuan investigasi mengenai transaksi dan teknologi pengawasan yang memiliki keterkaitan dengan perusahaan spyware internasional. Kedua, ada bantahan dari pejabat Polri mengenai penggunaan Pegasus oleh institusinya.
Kedua informasi tersebut perlu ditempatkan dalam konteks masing-masing. Tidak tepat menganggap bantahan tersebut sebagai bukti bahwa seluruh teknologi pengawasan tidak pernah digunakan. Sebaliknya, temuan transaksi juga belum cukup untuk menyimpulkan bahwa Pegasus telah digunakan terhadap individu tertentu.
Baca Juga: WhatsApp Punya Enkripsi Ketat, Bisakah Ditembus Teknologi Sadap LIMS? Ini Kata Ahli
Mitos Ketiga: Semua Teknologi Penyadapan Canggih adalah Pegasus
Dunia pengawasan digital tidak hanya mengenal Pegasus. Ada berbagai perangkat dan sistem dengan kemampuan serta metode operasi yang berbeda.
Beberapa nama yang muncul dalam investigasi teknologi pengawasan di Indonesia antara lain Predator dari Intellexa, Candiru dari Saito Tech, dan produk-produk Wintego.
Pegasus sendiri merupakan salah satu spyware yang dikenal memiliki kemampuan menyerang perangkat melalui eksploitasi celah keamanan, termasuk metode zero-click.
Sementara itu, Predator memiliki mekanisme serangan yang dapat memanfaatkan tautan berbahaya untuk menginfeksi perangkat. Candiru dan Wintego juga mengembangkan teknologi pengawasan dengan karakteristik serta kemampuan teknis masing-masing.
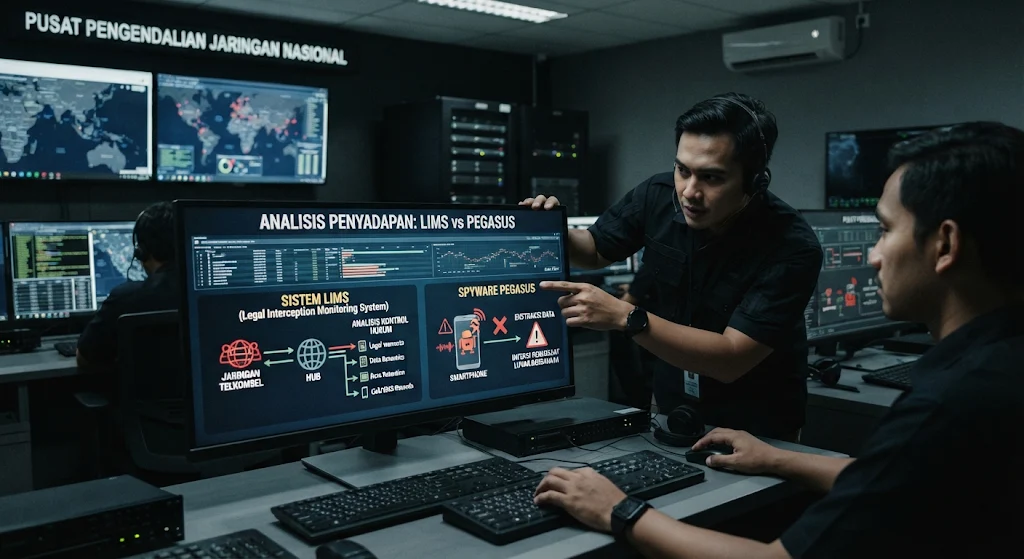
LIMS berada dalam kategori berbeda karena merupakan sistem pengelolaan intersepsi komunikasi, bukan spyware yang secara langsung menginfeksi ponsel.
Menyamakan semua teknologi tersebut sebagai Pegasus justru dapat mengaburkan persoalan utama. Pemeriksaan harus diarahkan pada teknologi yang benar-benar digunakan, jalur akses yang dimanfaatkan, pihak yang mengoperasikan, serta prosedur hukum yang mengaturnya.
Jika dugaan penyalahgunaan terjadi melalui infrastruktur intersepsi jaringan, pemeriksaan harus berfokus pada akses, otorisasi, log aktivitas, dan pengelolaan hasil intersepsi.
Jika terdapat dugaan infeksi spyware pada perangkat, pemeriksaan membutuhkan analisis forensik terhadap ponsel dan indikator teknis yang relevan.
Apakah Pegasus Masih Bisa Digunakan Setelah Apple Menambal Celah Keamanan?
Ada anggapan bahwa Pegasus sudah tidak lagi menjadi ancaman karena Apple dan Google terus memperbarui sistem keamanan perangkat mereka.
Memang, pembaruan keamanan dapat menutup celah yang dimanfaatkan oleh spyware. Apple, misalnya, merilis iOS 18.4.1 pada 16 April 2025 untuk memperbaiki sejumlah kerentanan keamanan.
Namun, menutup satu celah tidak berarti seluruh kemampuan spyware otomatis hilang. Pengembang spyware dapat mencari kerentanan lain, sementara perusahaan teknologi terus memperbarui sistem pertahanan perangkat.
Hal tersebut terlihat dalam investigasi Citizen Lab yang dipublikasikan pada 2 September 2026.
Bekerja sama dengan SHARE Foundation, Citizen Lab mengonfirmasi infeksi Pegasus pada iPhone seorang anggota gerakan protes mahasiswa di Serbia. Analisis forensik menemukan indikator infeksi melalui eksploitasi iMessage tanpa interaksi pengguna atau zero-click pada periode Desember 2025 hingga Januari 2026.
Citizen Lab menyatakan bahwa celah yang digunakan dalam serangan tersebut kemudian telah ditambal Apple melalui iOS 18.4.1.
Temuan ini memperlihatkan bahwa Pegasus masih dapat digunakan dalam serangan terarah meskipun perusahaan teknologi telah melakukan pembaruan keamanan. Namun, kasus tersebut terjadi di Serbia dan tidak membuktikan adanya penggunaan Pegasus terhadap pengguna di Indonesia. <Cite refs={["turn554160search0","turn554160search1"]} />
Karena itu, dua kesimpulan ekstrem perlu dihindari. Menganggap Pegasus ada di mana-mana tanpa bukti merupakan kesalahan. Namun, menyatakan teknologi tersebut sudah tidak mungkin beroperasi juga tidak tepat.
Ancaman Spyware di Indonesia Tetap Membutuhkan Pengawasan
Ketiadaan bukti penggunaan Pegasus dalam kasus penyadapan Presiden bukan berarti risiko perdagangan dan penyalahgunaan spyware di Indonesia dapat diabaikan.
Laporan Amnesty International 2024 menunjukkan adanya persoalan transparansi dalam perdagangan teknologi pengawasan.
Tags:
Pegasus spyware Indonesia penyadapan digitalKomentar Pengguna
🔥 Berita Terpopuler
Berita paling banyak dibaca dalam 7 hari terakhir

Cara Menyiapkan Dokumen RPL PPG Daljab Kemenag 2026, Lengkap deng...

Cara Cek Bantuan Papan Interaktif Digital 2026 untuk PAUD dan SD,...

Selain Pekerja, Ketua RT dan RW Juga Bisa Mendapat Bantuan Subsid...
Amalan Mustajab: Sholawat Munjiyat 11 Kali untuk Memohon Pertolon...