Mengenal Phishing: Modus Penipuan Digital yang Sering Menyamar sebagai Pesan Resmi
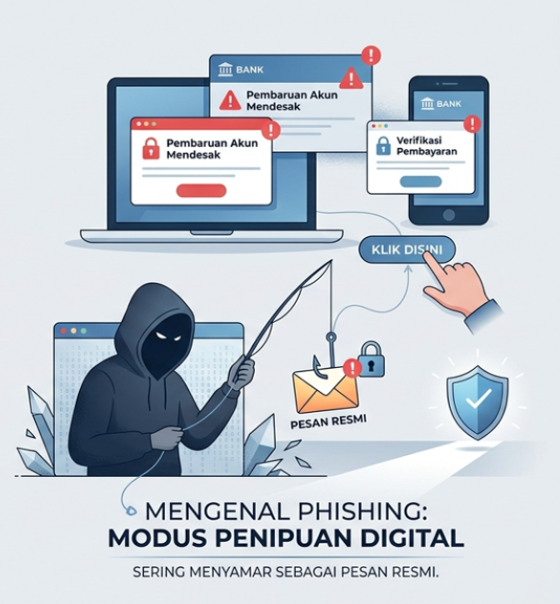
keboncinta.com-- Di era digital yang serba terkoneksi, ancaman kejahatan siber terus berevolusi dalam berbagai bentuk yang semakin mengelabui kewaspadaan pengguna internet. Salah satu ancaman yang paling sering ditemui dan paling berbahaya adalah phishing, sebuah teknik manipulasi psikologis yang dirancang secara matang untuk mengelabui korban agar mengorbankan data pribadi, kata sandi, hingga akses keuangan mereka. Kejahatan ini dinamakan phishing—plesetan dari kata fishing (memancing)—karena pelaku bertindak layaknya pemancing yang melempar umpan berupa pesan atau tautan palsu, lalu menunggu hingga ada korban yang tidak curiga memakan umpan tersebut. Yang membuat phishing semakin meresahkan adalah kemampuannya dalam menyamar secara sempurna sebagai pesan resmi dari instansi tepercaya, membuat target merasa aman padahal sedang melangkah masuk ke dalam perangkap kejahatan siber.
Modus operandi phishing umumnya mengandalkan rekayasa sosial untuk memicu kepanikan atau rasa penasaran korban, sehingga mereka mengabaikan tanda-tanda peringatan dini. Para pelaku biasanya mengirimkan pesan melalui email, SMS, atau aplikasi perpesanan instan yang mencatut nama institusi besar seperti bank, layanan dompet digital, kantor pajak, e-commerce populer, hingga instansi pemerintah. Pesan tersebut sering kali dirancang dengan logo resmi, tata bahasa yang profesional, serta nada mendesak—misalnya mengabarkan adanya aktivitas login mencurigakan, pembekuan akun, atau kemenangan hadiah fantastis. Korban kemudian diminta untuk mengklik tautan terlampir yang mengarahkan mereka ke sebuah situs web tiruan (phishing site) yang sangat mirip dengan situs aslinya. Di sinilah korban secara sukarela mengetikkan informasi sensitif seperti kredensial login, PIN, atau kode OTP, yang seketika itu juga berpindah ke tangan pelaku untuk disalahgunakan.
Sebagai contoh nyata dalam kehidupan sehari-hari, modus phishing yang sering terjadi adalah penerimaan email atau pesan teks yang mengaku berasal dari bank terkenal dengan narasi bahwa akun nasabah akan segera diblokir kecuali mereka memperbarui data melalui tautan yang disediakan. Ketika korban mengklik tautan tersebut, mereka dibawa ke halaman web tiruan yang meminta pengisian nomor kartu ATM, kata sandi internet banking, dan kode verifikasi, yang kemudian dimanfaatkan pelaku untuk menguras saldo tabungan dalam hitungan detik. Contoh lainnya adalah penipuan berkedok undian berhadiah dari platform e-commerce, di mana korban dikirimi pesan bahwa mereka memenangkan hadiah tunai besar dan harus memasukkan data pribadi serta membayar sejumlah biaya administrasi palsu di situs web tiruan tersebut. Ada pula contoh phishing yang menargetkan kredensial media sosial, di mana korban menerima pesan peringatan hak cipta atau verifikasi centang biru palsu yang mengharuskan mereka memasukkan kata sandi akun untuk memulihkan akses, padahal akun tersebut sedang dicuri oleh peretas.
Untuk melindungi diri dari ancaman phishing yang terus mengintai, langkah pertahanan utama yang harus selalu diterapkan adalah sikap skeptis dan kebiasaan melakukan verifikasi ganda. Jangan pernah mudah percaya pada pesan mendesak yang meminta data sensitif, dan hindari mengklik tautan sembarangan yang dikirimkan melalui saluran komunikasi tidak resmi. Selalu pastikan untuk mengakses layanan perbankan atau akun digital melalui aplikasi resmi atau mengetikkan alamat situs web secara manual di peramban. Dengan mengenali pola penyamaran ini serta meningkatkan literasi keamanan digital, kita dapat memperkuat pertahanan diri dan menjaga kerahasiaan data pribadi dari intipan para pelaku kejahatan siber.
Tags:
teknologi Keamanan Data Edukasi Digital Waspada PenipuanKomentar Pengguna
Recent Berita
Digitalisasi UMKM: Cara Teknologi Membantu Us...
17 Sep 2026
AI dan Dunia Pendidikan: Peluang serta Tantan...
17 Sep 2026
Teknologi 5G: Bagaimana Pengaruhnya terhadap...
17 Sep 2026
Mengenal Phishing: Modus Penipuan Digital yan...
17 Sep 2026
Kenapa Penipuan Online Semakin Meyakinkan? Ke...
17 Sep 2026
Wi-Fi dan Data Seluler: Apa Perbedaan Cara Ke...
17 Sep 2026
Memahami Seni Merasa Cukup dalam Islam
17 Sep 2026
Adab Bertetangga dalam Islam yang Semakin Pen...
17 Sep 2026
Ketika Rezeki Terasa Lambat, Bagaimana Islam...
17 Sep 2026
Ditjen Pesantren Resmi Jadi Unit Eselon I, Be...
16 Sep 2026
Pesantren Nyaman Belajar Diluncurkan Kemenag...
16 Sep 2026
Ditjen Pesantren Langsung Tancap Gas, Basnang...
16 Sep 2026
Jangan Sampai Terlewat, Ini Jadwal TKA 2026 S...
16 Sep 2026
PPG Guru Tertentu 2026 Tahap 3, Sebanyak 29.1...
16 Sep 2026
KIP Kuliah 2026 Jalur Mandiri Dibuka hingga 3...
16 Sep 2026
TKA 2026 Pakai Skor 200–800, Ini Arti 4 Kateg...
16 Sep 2026
Kisi-Kisi TKA SD 2026 Kelas 6, Ini Materi Bah...
16 Sep 2026
PIP 2026/2027 Disalurkan Tiap Semester, Ini B...
16 Sep 2026
TKG 2026 untuk Guru Daerah Khusus, Perubahan...
16 Sep 2026